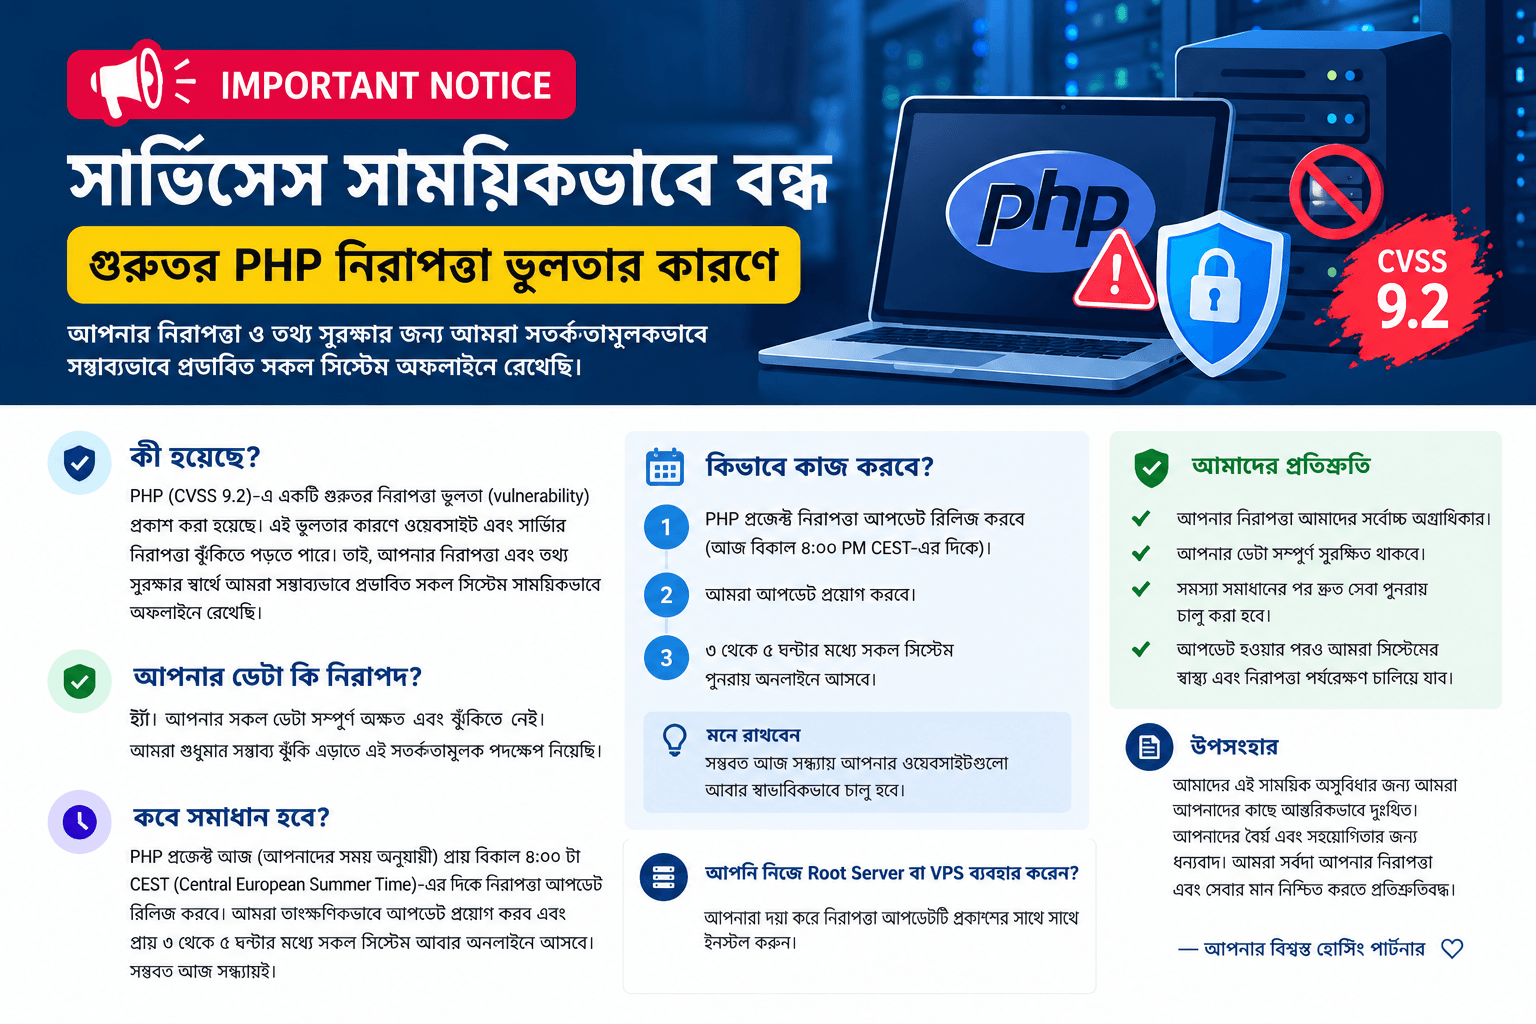
জরুরি নিরাপত্তা সতর্কতা: গুরুতর PHP Vulnerability-এর কারণে সাময়িকভাবে বন্ধ সার্ভিস
প্রকাশের তারিখ: ২১ অক্টোবর ২০২৬
ক্যাটাগরি: Server Security, PHP, Web Hosting
পাঠের সময়: প্রায় ৫–৭ মিনিট
ওয়েবসাইট ও সার্ভারের নিরাপত্তা নিশ্চিত করতে একটি গুরুত্বপূর্ণ ঘোষণা দেওয়া হয়েছে। PHP-তে CVSS 9.2 স্কোরযুক্ত একটি গুরুতর নিরাপত্তা দুর্বলতা (Critical Security Vulnerability) প্রকাশের খবরের পর সম্ভাব্য ঝুঁকি এড়াতে সংশ্লিষ্ট কিছু সিস্টেম সাময়িকভাবে বন্ধ রাখা হয়েছে।
ব্যবহারকারীদের তথ্য ও সার্ভারের নিরাপত্তা সুরক্ষিত রাখার উদ্দেশ্যে নেওয়া এই সতর্কতামূলক পদক্ষেপের কারণে কিছু ওয়েবসাইট ও সংশ্লিষ্ট সেবা সাময়িকভাবে অপ্রাপ্য হতে পারে।
ঘোষণা অনুযায়ী, PHP প্রকল্পের নিরাপত্তা আপডেট প্রকাশের পরপরই তা প্রয়োগ করার পরিকল্পনা রয়েছে। এরপর সিস্টেমগুলো পুনরায় চালু করতে আনুমানিক ৩ থেকে ৫ ঘণ্টা সময় লাগতে পারে।
PHP Vulnerability কী এবং এটি কেন গুরুত্বপূর্ণ?
PHP বিশ্বের বহুল ব্যবহৃত একটি সার্ভার-সাইড প্রোগ্রামিং ভাষা। WordPress, Laravel, WHMCS-সহ অসংখ্য ওয়েব অ্যাপ্লিকেশন PHP-এর ওপর নির্ভরশীল।
PHP-এর কোনো নিরাপত্তা দুর্বলতা থাকলে, তার প্রকৃতি ও পরিবেশের ওপর নির্ভর করে ওয়েবসাইট, সার্ভার বা অ্যাপ্লিকেশন ঝুঁকির মুখে পড়তে পারে।
এই ঘটনার ক্ষেত্রে প্রকাশিত ঘোষণায় দুর্বলতাটিকে গুরুতর হিসেবে উল্লেখ করা হয়েছে এবং এর CVSS স্কোর 9.2 বলা হয়েছে।
CVSS 9.2 স্কোরের অর্থ কী?
CVSS বা Common Vulnerability Scoring System হলো সফটওয়্যার নিরাপত্তা দুর্বলতার তীব্রতা মূল্যায়নের একটি পদ্ধতি। এর স্কোর ০ থেকে ১০ পর্যন্ত হয়ে থাকে। ৯.২ স্কোর সাধারণত Critical বা অত্যন্ত গুরুতর ঝুঁকির শ্রেণিতে পড়ে।
তবে শুধু CVSS স্কোর দেখে দুর্বলতাটি ঠিক কীভাবে কাজে লাগানো সম্ভব, কোন PHP সংস্করণগুলো আক্রান্ত অথবা বাস্তবে কোনো সার্ভার আক্রান্ত হয়েছে কি না—তা নিশ্চিত করা যায় না। এসব তথ্য জানতে সংশ্লিষ্ট নিরাপত্তা পরামর্শ ও অফিসিয়াল প্যাচের বিবরণ প্রয়োজন।
কেন সার্ভিস সাময়িকভাবে বন্ধ রাখা হয়েছে?
প্রাপ্ত ঘোষণায় বলা হয়েছে, সম্ভাব্যভাবে আক্রান্ত সিস্টেমগুলোকে সতর্কতামূলক ব্যবস্থা হিসেবে অফলাইনে নেওয়া হয়েছে।
এ ধরনের সিদ্ধান্তের উদ্দেশ্য হলো নিরাপত্তা আপডেট প্রস্তুত ও প্রয়োগ না হওয়া পর্যন্ত সম্ভাব্য ঝুঁকি কমিয়ে রাখা।
এতে সাময়িকভাবে যেসব সমস্যা দেখা দিতে পারে, সেগুলোর মধ্যে রয়েছে:
- ওয়েবসাইটে প্রবেশ করতে না পারা।
- ওয়েব অ্যাপ্লিকেশন বা API সেবা সাময়িকভাবে বন্ধ থাকা।
- কিছু ব্যাকএন্ড প্রক্রিয়া বা নির্ধারিত কাজ সম্পন্ন হতে দেরি হওয়া।
- নিরাপত্তা আপডেট ও সার্ভার যাচাই শেষ না হওয়া পর্যন্ত সেবা পুনরায় চালু হতে বিলম্ব হওয়া।
তবে সব PHP-ভিত্তিক সার্ভার আক্রান্ত—এমন সিদ্ধান্তে পৌঁছানো ঠিক হবে না। প্রকৃত ঝুঁকি নির্ভর করবে দুর্বলতার বিবরণ, PHP সংস্করণ, ব্যবহৃত বিল্ড এবং সার্ভারের কনফিগারেশনের ওপর।
ব্যবহারকারীদের ডেটা কি নিরাপদ?
প্রদত্ত ঘোষণায় জানানো হয়েছে যে ডেটা অক্ষত রয়েছে এবং ঝুঁকিতে নেই।
এটি সংশ্লিষ্ট সেবা প্রদানকারীর দেওয়া আশ্বাস। তবে স্বাধীনভাবে যাচাই করা কোনো নিরাপত্তা অডিট বা ঘটনার তদন্ত প্রতিবেদন ছাড়া সব পরিবেশের ডেটা সম্পূর্ণ নিরাপদ—এমন সার্বজনীন নিশ্চয়তা দেওয়া সম্ভব নয়।
ব্যবহারকারীদের আতঙ্কিত না হয়ে সেবা প্রদানকারীর আনুষ্ঠানিক আপডেট অনুসরণ করা উচিত।
অন্যদিকে, সার্ভার প্রশাসকদের নিয়মিত ব্যাকআপের অবস্থা যাচাই, লগ পর্যবেক্ষণ এবং সম্ভাব্য অননুমোদিত কার্যকলাপের লক্ষণ পরীক্ষা করা উচিত।
কখন সার্ভিস আবার চালু হবে?
প্রদত্ত ঘোষণায় বলা হয়েছে, PHP প্রকল্প ২১ অক্টোবর ২০২৬ তারিখে বিকেল ৪টার দিকে CEST সময় অনুযায়ী নিরাপত্তা আপডেট প্রকাশ করবে বলে প্রত্যাশা করা হয়েছিল।
বাংলাদেশের সময় CEST-এর চেয়ে ৪ ঘণ্টা এগিয়ে। সে হিসাবে ঘোষণায় উল্লেখিত সময়টি বাংলাদেশ সময় রাত ৮টার কাছাকাছি।
আপডেট প্রকাশের পরপরই তা প্রয়োগ করে আনুমানিক ৩ থেকে ৫ ঘণ্টার মধ্যে সিস্টেম পুনরায় চালু করার পরিকল্পনা জানানো হয়েছে।
তবে এটি একটি প্রত্যাশিত সময়সীমা, নিশ্চিত পুনরুদ্ধারের সময় নয়। আপডেটের প্রাপ্যতা, পরীক্ষা, প্রয়োগ এবং পরবর্তী যাচাইয়ের ওপর প্রকৃত সময় নির্ভর করবে।
গুরুত্বপূর্ণ: এই সময়সূচি ঘোষণার সময়কার পূর্বাভাস। আপডেট বাস্তবে প্রকাশিত হয়েছে কি না এবং সংশ্লিষ্ট সার্ভিস পুনরায় চালু হয়েছে কি না, তা বর্তমান অফিসিয়াল স্ট্যাটাস থেকে যাচাই করা প্রয়োজন।
Root Server বা VPS ব্যবহারকারীদের কী করা উচিত?
আপনি যদি নিজে Root Server, Dedicated Server বা VPS পরিচালনা করেন, তাহলে PHP নিরাপত্তা আপডেটকে অগ্রাধিকার দেওয়া উচিত।
নিচের ধাপগুলো অনুসরণ করুন:
১. ব্যবহৃত PHP সংস্করণ শনাক্ত করুন
আপনার সার্ভারে কোন PHP সংস্করণ এবং কোন বিল্ড ব্যবহৃত হচ্ছে, তা শনাক্ত করুন। শুধু ওয়েবসাইটের PHP সংস্করণ দেখলেই হবে না; CLI PHP, ওয়েব সার্ভারের PHP handler এবং পৃথক PHP version-গুলোও বিবেচনায় নিতে হবে।
২. অফিসিয়াল নিরাপত্তা পরামর্শ যাচাই করুন
PHP-এর অফিসিয়াল ওয়েবসাইট এবং আপনার অপারেটিং সিস্টেম বা হোস্টিং কন্ট্রোল প্যানেলের নিরাপত্তা ঘোষণা দেখুন। দুর্বলতাটি কোন সংস্করণে প্রভাব ফেলে এবং কোন আপডেট সমস্যাটি সমাধান করে, তা নিশ্চিত করুন।
৩. নিরাপদ ব্যাকআপ রাখুন
আপডেট দেওয়ার আগে প্রয়োজনীয় কনফিগারেশন, ওয়েবসাইট ফাইল এবং ডেটাবেসের যাচাইকৃত ব্যাকআপ রাখুন। সম্ভব হলে গুরুত্বপূর্ণ ব্যাকআপ সার্ভারের বাইরে সংরক্ষণ করুন।
৪. সঠিক প্যাকেজের মাধ্যমে আপডেট করুন
সার্ভারে যে PHP ডিস্ট্রিবিউশন বা প্যাকেজ ম্যানেজার ব্যবহার করা হচ্ছে, তার সমর্থিত নিরাপত্তা আপডেট প্রয়োগ করুন। কোনো নির্দিষ্ট PHP সংস্করণে প্যাচ না থাকলে নিরাপদ বিকল্প সংস্করণ বা বিক্রেতার নির্দেশনা অনুসরণ করুন।
৫. আপডেটের পর পরীক্ষা করুন
আপডেট সম্পন্ন হলে PHP handler, ওয়েবসাইট, ডেটাবেস সংযোগ, লগইন, পেমেন্ট ব্যবস্থা, API এবং অন্যান্য গুরুত্বপূর্ণ ফিচার পরীক্ষা করুন। PHP error log ও ওয়েব সার্ভারের লগ পর্যবেক্ষণ করুন।
শুধু প্যাকেজ আপডেট সম্পন্ন হয়েছে দেখেই কাজ শেষ হয়েছে ধরে নেওয়া উচিত নয়।
CloudLinux, LiteSpeed এবং Imunify360 ব্যবহারকারীদের জন্য বিশেষ নির্দেশনা
আপনার সার্ভার যদি CloudLinux, LiteSpeed এবং Imunify360 দিয়ে পরিচালিত হয়, তাহলে PHP-এর সংস্করণ ও ব্যবস্থাপনা পদ্ধতি অনুযায়ী সঠিক আপডেট প্রয়োগ করা জরুরি।
বিশেষ করে CloudLinux-এর alt-PHP/PHP Selector ব্যবহার করলে নিচের বিষয়গুলো যাচাই করুন:
- alt-PHP প্যাকেজ: ব্যবহৃত প্রতিটি প্রাসঙ্গিক PHP সংস্করণের জন্য নিরাপত্তা আপডেট এসেছে কি না নিশ্চিত করুন।
- PHP Selector: বিভিন্ন ওয়েবসাইটের জন্য নির্বাচিত PHP সংস্করণগুলো পরীক্ষা করুন। একাধিক সংস্করণ থাকলে প্রতিটি প্রাসঙ্গিক সংস্করণের প্যাচ অবস্থা যাচাই করা প্রয়োজন।
- LiteSpeed: ওয়েব সার্ভারের সঙ্গে ব্যবহৃত PHP handler আপডেটের পর সঠিকভাবে কাজ করছে কি না পরীক্ষা করুন।
- Imunify360: নিরাপত্তা সতর্কতা ও লগ পর্যবেক্ষণ করুন। তবে এটি PHP-এর প্রয়োজনীয় প্যাচের বিকল্প নয়।
- CLI বনাম ওয়েব PHP: কমান্ড লাইনে পাওয়া PHP সংস্করণ এবং ওয়েবসাইটে ব্যবহৃত PHP সংস্করণ আলাদা হতে পারে। দুটোই যাচাই করুন।
- একাধিক ওয়েবসাইট: একই সার্ভারে অনেক ওয়েবসাইট থাকলে প্রতিটি সাইটের PHP সংস্করণ ও কার্যকারিতা পরীক্ষা করুন।
সতর্কতা: প্যাকেজের নাম, আপডেট কমান্ড এবং সমর্থিত সংস্করণ CloudLinux-এর নির্দিষ্ট রিলিজ ও ইনস্টল করা PHP প্যাকেজ অনুযায়ী ভিন্ন হতে পারে। সঠিক প্যাচ ও কমান্ড নিশ্চিত না করে production server-এ অন্ধভাবে কোনো কমান্ড চালাবেন না।
ওয়েবসাইট মালিকদের এখন কী করা উচিত?
আপনি যদি হোস্টিং গ্রাহক হন এবং নিজে সার্ভার পরিচালনা না করেন, তাহলে:
১. আপনার হোস্টিং প্রদানকারীর অফিসিয়াল ঘোষণা অনুসরণ করুন।
২. ওয়েবসাইট সাময়িকভাবে বন্ধ থাকলে বারবার কনফিগারেশন পরিবর্তন না করে আপডেটের অবস্থা যাচাই করুন।
৩. কোনো অচেনা ইমেইল বা বার্তার মাধ্যমে পাওয়া প্যাচ, স্ক্রিপ্ট কিংবা লগইন লিংকে প্রবেশ করার আগে তার সত্যতা যাচাই করুন।
৪. সেবা পুনরায় চালু হওয়ার পর ওয়েবসাইট, অ্যাডমিন প্যানেল, যোগাযোগ ফর্ম এবং অন্যান্য গুরুত্বপূর্ণ ফিচার পরীক্ষা করুন।
৫. নিজস্ব VPS বা Root Server থাকলে আপনার সিস্টেমের জন্য প্রকাশিত সঠিক নিরাপত্তা আপডেট প্রয়োগ করুন।
নিরাপত্তা আপডেটের পাশাপাশি যেসব বিষয়ে নজর দেওয়া প্রয়োজন
একটি গুরুতর দুর্বলতা প্রকাশের পর শুধু PHP আপডেট করাই যথেষ্ট নয়। সার্ভারের সামগ্রিক নিরাপত্তা নিশ্চিত করাও গুরুত্বপূর্ণ।
- নিয়মিত ও যাচাইকৃত ব্যাকআপ বজায় রাখুন।
- SSH এবং অ্যাডমিন অ্যাকাউন্টে শক্তিশালী প্রমাণীকরণ ব্যবহার করুন।
- প্রয়োজনের অতিরিক্ত সার্ভিস ও নেটওয়ার্ক পোর্ট খোলা রাখবেন না।
- সার্ভারের লগ এবং নিরাপত্তা সতর্কতা নিয়মিত পর্যালোচনা করুন।
- CMS, প্লাগইন, থিম এবং অন্যান্য সার্ভার সফটওয়্যার আপডেট রাখুন।
- আপডেটের পর অস্বাভাবিক আচরণ দেখা দিলে তা তদন্ত করুন।
এসব পদক্ষেপ ভবিষ্যতের ঝুঁকি কমাতে সাহায্য করে, তবে কোনো একক ব্যবস্থা শতভাগ নিরাপত্তা নিশ্চিত করে না।
সচরাচর জিজ্ঞাসিত প্রশ্ন (FAQ)
১. PHP Vulnerability-এর CVSS 9.2 কি খুব গুরুতর?
হ্যাঁ। CVSS 9.2 সাধারণত Critical ঝুঁকির শ্রেণিতে পড়ে। তবে প্রকৃত প্রভাব জানতে দুর্বলতার প্রযুক্তিগত বিবরণ এবং কোন সংস্করণ আক্রান্ত তা যাচাই করতে হবে।
২. আমার ওয়েবসাইট কি হ্যাক হয়েছে?
শুধু দুর্বলতা প্রকাশিত হওয়া বা সার্ভিস বন্ধ থাকার কারণে আপনার ওয়েবসাইট হ্যাক হয়েছে বলা যায় না। আবার শুধু ওয়েবসাইট সচল থাকলেই সেটি নিরাপদ—এমন নিশ্চয়তাও নেই। লগ, নিরাপত্তা সতর্কতা এবং সিস্টেমের অবস্থা যাচাই করা প্রয়োজন।
৩. আমার ওয়েবসাইটের ডেটা কি মুছে যাবে?
প্রদত্ত ঘোষণায় ডেটা অক্ষত থাকার কথা বলা হয়েছে। তবু নিয়মিত ব্যাকআপ রাখা এবং পুনরুদ্ধার প্রক্রিয়া পরীক্ষা করা ভালো নিরাপত্তা অনুশীলন।
৪. আমি কি নিজে PHP আপডেট করব?
আপনার সার্ভারে Root বা প্রশাসনিক নিয়ন্ত্রণ থাকলে সংশ্লিষ্ট সিস্টেমের অফিসিয়াল নির্দেশনা অনুযায়ী আপডেট প্রয়োগ করুন। Managed Hosting ব্যবহার করলে আপনার প্রদানকারীর সঙ্গে যোগাযোগ করুন।
৫. Imunify360 কি এই দুর্বলতা থেকে সম্পূর্ণ সুরক্ষা দেবে?
এমন নিশ্চয়তা দেওয়া যায় না। Imunify360 নিরাপত্তা পর্যবেক্ষণ ও অন্যান্য প্রতিরক্ষামূলক সুবিধা দিতে পারে, কিন্তু নির্দিষ্ট PHP দুর্বলতার সমাধানের জন্য সংশ্লিষ্ট প্যাচ বা সমর্থিত প্রতিকার প্রয়োজন।
৬. কখন আমার ওয়েবসাইট আবার চালু হবে?
প্রদত্ত ঘোষণায় আপডেট প্রয়োগের পর ৩ থেকে ৫ ঘণ্টার মধ্যে সিস্টেম চালু করার প্রত্যাশা জানানো হয়েছিল। প্রকৃত অবস্থা জানতে আপনার হোস্টিং প্রদানকারীর বর্তমান স্ট্যাটাস ঘোষণা দেখুন।
উপসংহার
PHP-এর গুরুতর নিরাপত্তা দুর্বলতা ওয়েবসাইট মালিক, হোস্টিং প্রদানকারী এবং সার্ভার প্রশাসকদের জন্য একটি গুরুত্বপূর্ণ সতর্কবার্তা।
সাময়িকভাবে সার্ভিস বন্ধ রাখা ব্যবহারকারীদের জন্য অসুবিধাজনক হলেও, সম্ভাব্য নিরাপত্তা ঝুঁকি কমাতে সতর্কতামূলক ব্যবস্থা প্রয়োজন হতে পারে।
সঠিক নিরাপত্তা আপডেট প্রয়োগ, ব্যাকআপ যাচাই, লগ পর্যবেক্ষণ এবং আপডেট-পরবর্তী পরীক্ষা—এই পদক্ষেপগুলো সার্ভারকে নিরাপদ ও স্থিতিশীল রাখতে সহায়তা করে।
আপনি যদি নিজে VPS বা Root Server পরিচালনা করেন, তাহলে অফিসিয়াল নিরাপত্তা ঘোষণা যাচাই করে দ্রুত উপযুক্ত ব্যবস্থা নিন। আর হোস্টিং গ্রাহক হলে আপনার সেবা প্রদানকারীর আপডেট অনুসরণ করুন।
মনে রাখবেন: সার্ভার সচল রাখা গুরুত্বপূর্ণ, কিন্তু নিরাপত্তা যাচাই ছাড়া শুধু দ্রুত সার্ভিস চালু করাই সঠিক সমাধান নয়।
তথ্যসূত্র যাচাইয়ের জন্য: PHP-এর অফিসিয়াল ওয়েবসাইট (php.net), PHP-এর নিরাপত্তা ঘোষণা এবং আপনার সার্ভার প্ল্যাটফর্মের অফিসিয়াল নিরাপত্তা আপডেট দেখুন। এই নিবন্ধে উল্লিখিত সময়সূচি মূল ঘোষণার ভিত্তিতে দেওয়া হয়েছে; বর্তমান আপডেটের অবস্থা আলাদাভাবে যাচাই করুন।